Wordpress Breach Update
nicht mein chaos – aber mein job, es aufzuraeumen!
falls es hier in letzter zeit etwas ruhiger war: der wordpress-breach im juli hat mir ein paar ziemlich intensive wochen beschert. verursacht hab ich ihn nicht – aber wenn’s um die seiten meiner kund:innen geht, lehn ich mich nicht zurueck und warte ab.
also hiess es: jede einzelne seite durchchecken, aufraeumen, luecken schliessen und zusaetzliche sicherheitsmassnahmen einbauen. updates, zugaenge, backups, schutzmechanismen – alles einmal auf links gedreht!
viel recherche, wenig schlaf, aber es hat sich gelohnt:
alle seiten sind jetzt sicherer als vorher. status: safe and sound!
danke an alle fuer die geduld – und falls ihr wen kennt der sich sorgen um seine wordpress-seite macht: einfach meinen kontakt weitergeben - kompetenz ist gegeben!
wers genauer wissen will:
Am 17. Juli 2026 hat WordPress ein Sicherheitsupdate veröffentlicht, das zwei kritische Schwachstellen unter dem Namen „wp2shell“ behebt.
• CVE-2026-60137: Eine unzureichende Bereinigung des Parameters author__not_in bei WP_Query-Abfragen führt zu einer SQL-Injection.
• CVE-2026-63030: Eine Schwachstelle in der WordPress REST API.
• Auswirkungen: Die Kombination beider Schwachstellen erlaubt es unauthentifizierten Angreifern aus der Ferne, beliebigen Programmcode auf dem Server auszuführen (Remote Code Execution, RCE). Es existieren bereits funktionierende Angriffsskripte (PoCs) von bots.
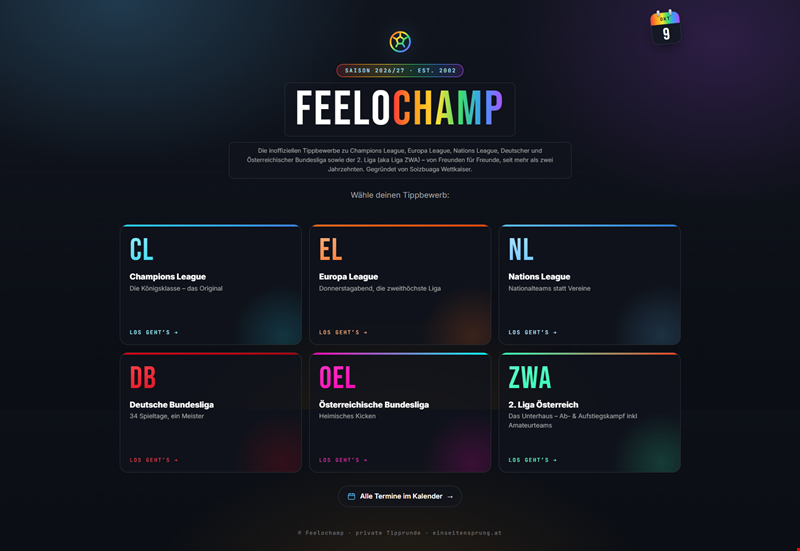
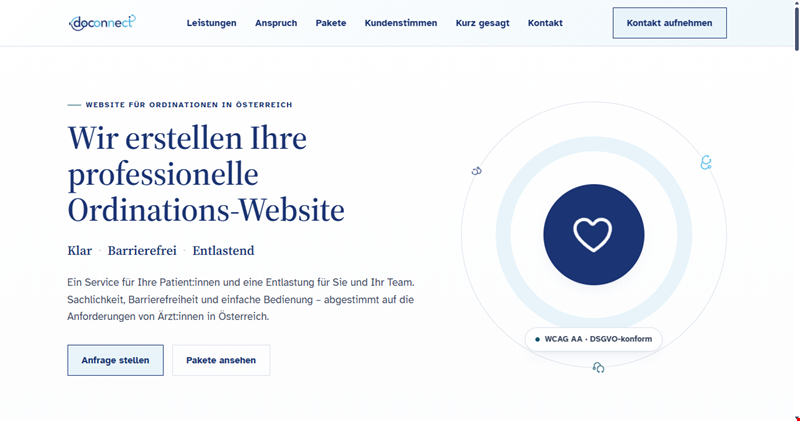
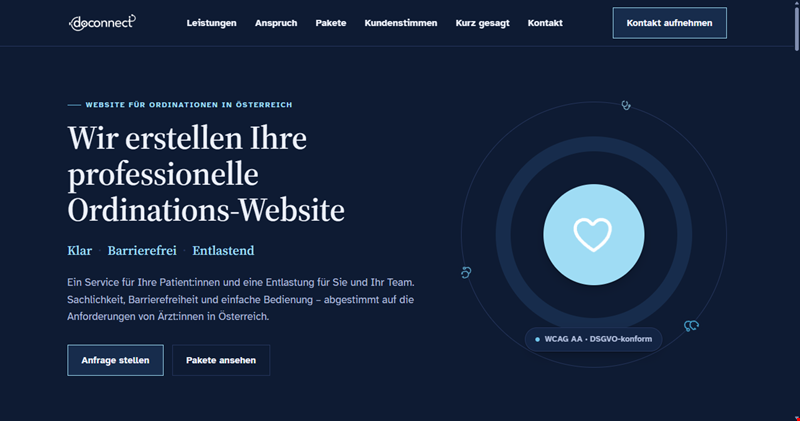
 eine vom kunden, komplett mit KI erstellte website wurde von mir ueberarbeitet und dynamisiert.